OpenAI lancia due nuovi prodotti per simulare attacchi e chiudere le falle
Red Team verifica le falle, Defense Factory propone le modifiche al codice: agli ingegneri resta l’approvazione
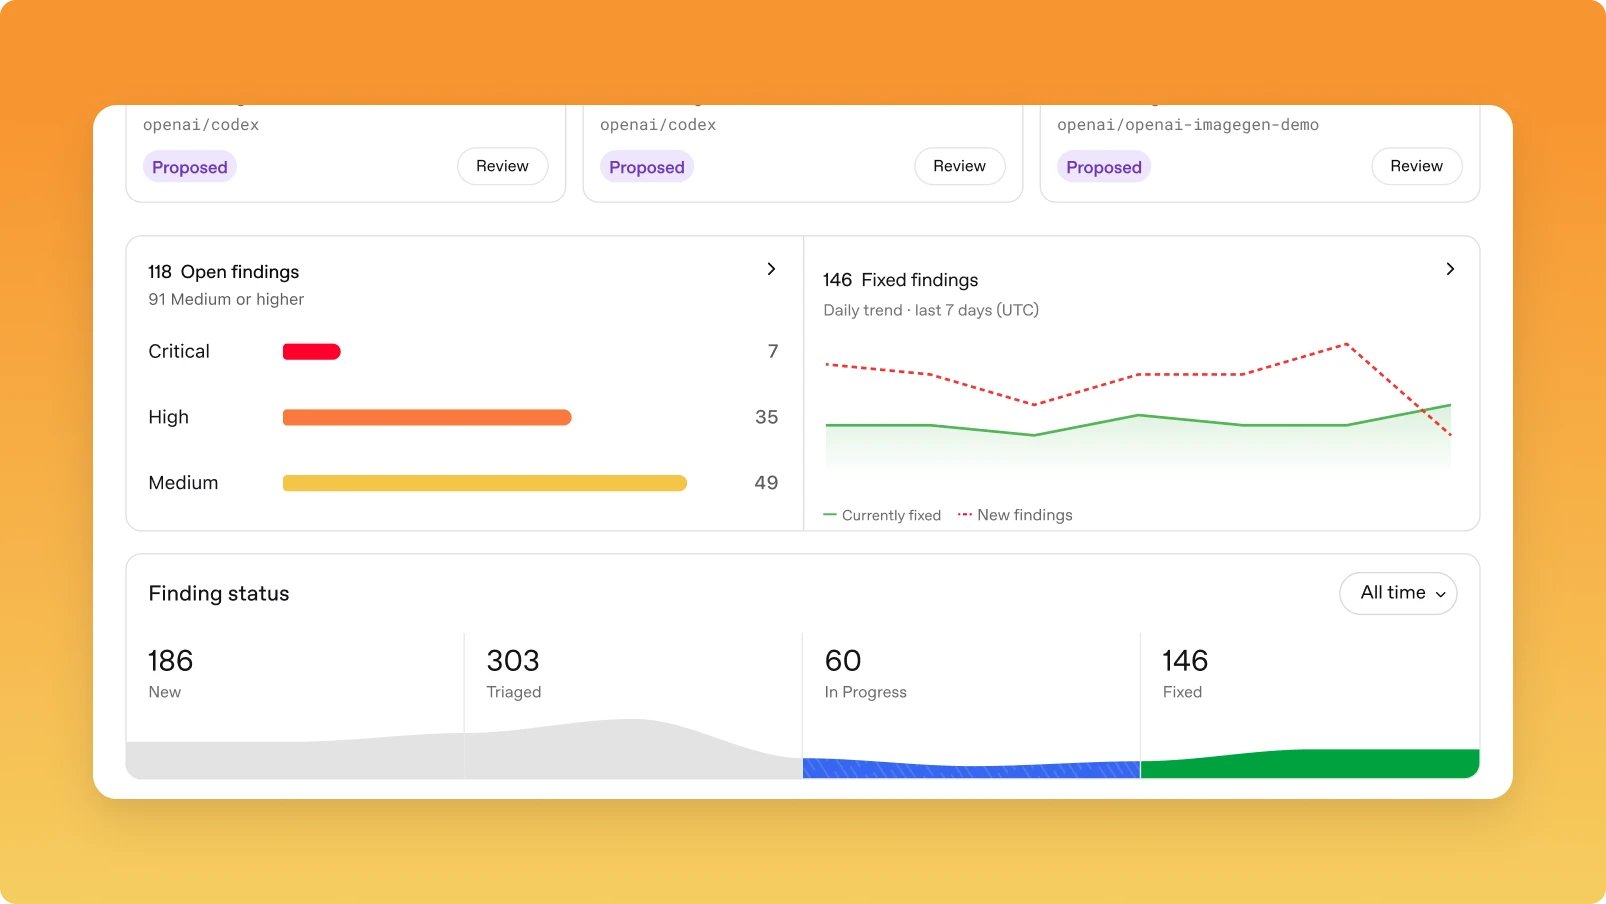
Trovare una falla nel software è utile; dimostrare come sfruttarla e preparare una correzione lo è molto di più. Con Daybreak Red Team e Daybreak Defense Factory, OpenAI collega queste attività: il primo prodotto, presentato in accesso anticipato, mette alla prova le applicazioni web con attacchi simulati, mentre il secondo può riceverne i risultati e proporre modifiche al codice.
È un ampliamento dell’offerta di sicurezza informatica di OpenAI, non il suo esordio nel settore. La scelta risponde a un bisogno concreto di chi sviluppa software: accorciare la distanza fra una segnalazione e una soluzione da esaminare. Ma quando lo stesso fornitore aiuta a scrivere il prodotto, ne cerca i difetti e prepara le correzioni, conta anche quanto il cliente riesca a verificare e decidere autonomamente.
In questo articolo
Red Team crea un attacco
Secondo OpenAI, Daybreak Red Team utilizza agenti di intelligenza artificiale (AI), cioè sistemi capaci di eseguire sequenze di operazioni, per svolgere penetration test: prove di intrusione autorizzate sulle applicazioni web. Analizza il codice sorgente e il contesto dell’applicazione per ricostruire possibili percorsi di attacco e confermare le vulnerabilità.
Vedere una serratura sospetta non equivale a dimostrare che una porta si possa aprire senza chiave. Allo stesso modo, una segnalazione verificata offre agli sviluppatori elementi più concreti per capire il problema e intervenire, anziché aggiungere soltanto un altro allarme alla coda di lavoro.
Red Team può anche verificare segnalazioni provenienti da strumenti automatici, ricercatori e programmi che premiano la scoperta di falle. Questo permette di inserirlo nel lavoro già svolto dall’azienda, senza dover necessariamente sostituire gli strumenti esistenti.
Defense Factory prepara una correzione
Daybreak Defense Factory analizza le vulnerabilità nel codice e prepara patch, cioè modifiche pensate per correggerle. Può ricevere segnalazioni sia da Red Team sia dagli strumenti di sicurezza già utilizzati dall’azienda; integra inoltre Codex, il sistema di OpenAI per lavorare sul codice, per approfondire il contesto, esaminare le prove e perfezionare le modifiche.
Il collegamento più interessante arriva dopo: Red Team può controllare se la patch impedisce effettivamente l’attacco. Il percorso diventa così verificabile, dalla dimostrazione della falla alla prova che la correzione blocchi quel particolare tentativo.
È un approccio convincente perché identificare bene un problema significa anche dare a chi deve risolverlo elementi su cui lavorare. Questa coppia di prodotti non lascia al cliente soltanto un elenco di difetti, ma propone una modifica concreta da valutare.
Una verifica positiva dimostra che la correzione impedisce il percorso di attacco esaminato. Non garantisce che siano state trovate tutte le vulnerabilità, né che la modifica non introduca problemi in altre funzioni del software.
Gli ingegneri devono approvare le modifiche
La pagina di Defense Factory chiarisce che le correzioni proposte passano dagli ingegneri prima di essere integrate nel codice del progetto:
Gli ingegneri esaminano e testano le patch proposte prima dell’integrazione.
OpenAI non descrive quindi un sistema che modifica e pubblica autonomamente il software utilizzato dai clienti. Una correzione deve eliminare la falla senza compromettere il funzionamento dell’applicazione, e la responsabilità di accettarla rimane al gruppo di sviluppo.
Anche le prove di intrusione richiedono confini precisi. OpenAI dichiara di usare ambienti isolati e un sistema di controllo chiamato Guardian per limitare le applicazioni e gli indirizzi raggiungibili da Red Team. La capacità di attaccare è utile soltanto se resta entro il perimetro autorizzato.
Un solo fornitore semplifica il lavoro, ma servono verifiche indipendenti
Per chi usa già Codex, affidare a OpenAI anche la ricerca delle falle e la preparazione delle correzioni può ridurre i passaggi fra strumenti diversi. Il vantaggio c'è; il rischio organizzativo è che il cliente finisca per dipendere dallo stesso fornitore anche per giudicare la qualità del lavoro prodotto con i suoi strumenti.
Questo suggerisce di conservare verifiche indipendenti e competenze interne. L’approvazione umana è sostanziale solo quando chi approva dispone delle prove, comprende la modifica e può respingerla, non quando si limita a confermare una proposta difficile da valutare.
La scelta dovrebbe quindi tenere conto della possibilità di esaminare i risultati, mantenere i propri test e controllare l’accesso al codice.
Potrebbe interessarti
Huawei coordina l’energia di casa, ma l’affidabilità viene prima dell’IA
Fotovoltaico, accumulo e consumi lavorano insieme. Da verificare quali funzioni restano disponibili senza Internet
Tech & Startup·16 novembre 2026, 11:18Meta multata per 805 milioni, il sistema di suggerimenti delle foto su Facebook non piace al Garante
Per il Garante serve un consenso separato, anche da chi ha già autorizzato l’accesso alla galleria
Tech & Startup·16 novembre 2026, 10:54La tecnologia evolve e ci rende sempre più dipendenti
Editoriale·13 novembre 2026, 14:01Microsoft 365 ancora instabile, il guasto alla posta blocca anche altre attività
Il problema su Exchange coinvolge anche calendari e inviti, Teams funziona a tratti
Strumenti & App·13 novembre 2026, 11:21Trump propone Tim Cook per guidare Nvidia, ma il legame con Apple pesa sulla scelta
L’esperienza nella successione a Jobs è un punto di forza; un doppio incarico esecutivo richiederebbe confini chiari
Tech & Startup·13 novembre 2026, 10:37ChatGPT introduce GPT-Live: finalmente si potrà parlare senza aspettare il proprio turno
Dall’11 dicembre 2026 il passaggio sarà automatico per chi usa Standard e Advanced
Modelli AI·12 novembre 2026, 17:14L’UE vuole pubblicità riconoscibili e più controllo sugli abbonamenti
Il Digital Fairness Act propone obblighi per la filiera pubblicitaria e prezzi trasparenti nelle code virtuali
Società·12 novembre 2026, 10:09
